Falešné SMS od České pošty nebo DHL. Češi skáčou na trik, který zneužívá kalendář v mobilu
Česká pošta od března do října 2026 zveřejnila nejméně 7 varování před podvodnými SMS, které se vydávají za její zprávy o zásilkách.
Obsah článku
Podvodné SMS, které napodobují Českou poštu nebo DHL, lákají příjemce na neuhrazené clo, chybějící podpis nebo zásilku zadrženou v distribučním centru. Kdo klepne na přiložený odkaz, riskuje víc než obvykle. Kromě podvrženého webu, který sbírá platební údaje, může narazit také na trik, který ho přiměje přihlásit se k odběru cizího kalendáře nebo přidat podezřelou událost přímo do kalendářové aplikace v telefonu. Falešná výzva pak nevypadá jako další spamová zpráva, ale jako běžná systémová událost, které lidé přirozeně důvěřují.
Právě kombinace známé značky přepravce, běžné situace se zásilkou a časového nátlaku dělá z těchto podvodů účinnou past. Kalendářové pozvánky navíc mohou útočníkům poskytnout další cestu, jak se oběti připomínat i poté, co původní SMS smaže. Policie ČR dlouhodobě upozorňuje na smishing, tedy podvodné SMS, jejichž cílem je přimět příjemce k rychlé reakci bez ověření informací.
Jak podvodné SMS vypadají a proč se pořád mění
Kdo sleduje bezpečnostní stránku České pošty, najde průběžně obměňované varianty podvodných zpráv, nikoli jedinou neměnnou šablonu. V březnu se objevily SMS o neuhrazených poplatcích a neúspěšném doručení, později přibyly zprávy o zásilce v celním řízení s požadavkem na úhradu 216,99 Kč. V září útočníci pracovali s částkou 220,99 Kč a v říjnu se objevily i varianty požadující 220,99 EUR nebo potvrzení dalšího postupu kvůli chybějícímu podpisu.
DHL na své české stránce Informace o podvodech uvádí typické znaky podvodných SMS: zkrácené adresy URL, například přes bit.ly, obecné označení odesílatele typu „Doručení“, zahraniční předvolbu nebo odkaz mimo oficiální domény DHL. Konkrétní českou šablonu falešné zprávy DHL firma veřejně nezveřejnila, princip je ale podobný: malá požadovaná částka, naléhavost a odkaz na podvodný web.
Česká pošta k 12. říjnu 2026 uvedla, že podala trestní oznámení na neznámého pachatele a spolupracuje s Policií ČR. Že nejde o jednorázový výkyv, potvrzuje i monitorovací zpráva ČTÚ z prvního čtvrtletí 2026, podle které zůstává smishing v Česku aktuálním problémem.
Proč je kalendář nebezpečnější než samotná SMS
Běžný smishing obvykle končí u textové zprávy a podvrženého webu. Kalendářová varianta přidává další krok, který je pro útočníka výhodný a pro oběť hůře rozpoznatelný.
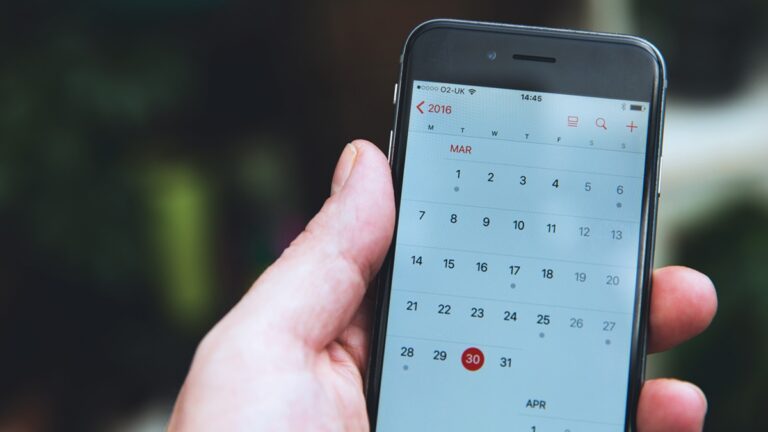
Na iPhonu může klepnutí na odkaz vedoucí k souboru ve formátu iCalendar (.ics) otevřít možnost přidat událost nebo se přihlásit k odběru kalendáře. Pokud uživatel odběr potvrdí, mohou mu následně chodit upozornění, dokud kalendář neodebere. Apple tento mechanismus popisuje ve své oficiální příručce.
U Google Kalendáře záleží na nastavení pozvánek. Pokud má uživatel povolené automatické přidávání událostí, může se podezřelá pozvánka objevit v kalendáři bez dalšího potvrzení. U účtů Google v Evropském hospodářském prostoru jsou však události z Gmailu ve výchozím nastavení vypnuté, takže se kalendář automaticky neplní každým doručeným e-mailem. Riziko přesto zůstává u pozvánek a odběrů externích kalendářů.
Bezpečnostní výzkumy firem Barracuda a Fortra z roku 2026 popisují, proč jsou kalendáře pro útočníky atraktivní. Podezřelá událost může v telefonu zůstat i po smazání původní zprávy a připomínat se prostřednictvím notifikací ještě několik dní po prvním kontaktu. Oběť tak může na škodlivý odkaz kliknout ve chvíli, kdy už na původní SMS dávno zapomněla.
Není to nový trik, ale teď má novou zbraň
Smishing s legendou o zásilce, poště nebo balíku se v Česku objevuje už řadu let. NÚKIB popsal dlouhodobou kampaň zneužívající mimo jiné jméno České pošty už v březnu 2023 a uvedl, že začala v srpnu 2022. O2 řadí Českou poštu, DPD, DHL i UPS mezi značky, které podvodníci často zneužívají. Americká FTC varuje před podobnými scénáři u společností DHL a FedEx.
Novějším prvkem je využívání kalendářů. Bezpečnostní firmy v roce 2026 upozorňovaly na zneužívání pozvánek a souborů .ics k šíření phishingových odkazů. NÚKIB ve svých osvětových materiálech navíc upozorňuje, že nástroje umělé inteligence mohou útočníkům usnadnit tvorbu personalizovaných zpráv a automatizaci komunikace ve velkém měřítku. Přímý důkaz, že právě tato česká kampaň využívá AI, ale k dispozici není. Jisté je, že kvalitně napsané podvodné zprávy už nemusí obsahovat gramatické chyby, které dříve mohly příjemce varovat.
Co dělat, když jste klikli, a jak se bránit dopředu
Pokud jste klepli na odkaz v SMS a v kalendáři se objevila podezřelá událost, neotevírejte odkazy, které obsahuje. Na iPhonu událost smažte nebo zrušte odběr podezřelého kalendáře. Na Androidu zkontrolujte přidané kalendáře, skryjte nebo odeberte ty neznámé a upravte nastavení pozvánek.
Klíčová preventivní nastavení:
- Google Kalendář: V nastavení pozvánek zvolte možnost, která omezuje automatické přidávání událostí od neznámých odesílatelů. Pokud je k dispozici, upřednostněte přidání až po odpovědi na pozvánku v e-mailu.
- iPhone: Neklikejte na odkazy k souborům .ics z neznámých zdrojů. V iOS 26 je ve výchozím nastavení zapnuté filtrování neznámých a nevyžádaných zpráv; dostupné možnosti se mohou lišit podle verze systému.
- Obecně: Stav zásilky ověřujte mimo SMS, například na webu e-shopu, prostřednictvím oficiálního sledování zásilky nebo přes zákaznickou linku přepravce.
Pokud jste na falešném webu zadali platební údaje, okamžitě kontaktujte banku a požádejte o zablokování karty, pokud hrozí její zneužití. Podezřelou SMS můžete přeposlat operátorovi na číslo 7726. DHL navíc přijímá snímky obrazovky s podezřelými zprávami na adrese [email protected].
Proč je tento podvod účinnější než běžný spam
Síla triku nespočívá jen ve jménu na SMS. Česká pošta, DHL nebo DPD jsou pro útočníky zaměnitelné značky, které mohou podle potřeby střídat. Skutečnou výhodou je přesun nátlaku do aplikace, kterou lidé vnímají jako běžnou součást vlastního telefonu, nikoli jako další komunikační kanál zvenčí. Kalendářová notifikace totiž nemusí na první pohled vypadat jako spam. Může připomínat událost, kterou si uživatel sám nastavil.
Je proto důležité vědět, že samotné přijetí SMS kalendář nezmění. K přidání události nebo odběru je obvykle potřeba další krok, například kliknutí a potvrzení, případně nevhodné nastavení aplikace. Právě proto stojí za to věnovat půl minuty kontrole nastavení pozvánek a odběrů kalendáře.
Neklikejte na „Zrušení předplatného“ v podezřelých e-mailech. Je to past
Skryté funkce v iOS, o kterých nikdo nemluví: Ztišení hlasitých zvuků v podcastech a zamknutí widgetů
Váš iPhone umí víc, než si myslíte: 6 skrytých triků v iOS, které vám Apple nikdy pořádně nevysvětlil
Konec podpory pro starší telefony: Android Auto brzy přestane fungovat na Androidu 10
Uniklé kryty prozradily, jak bude vypadat Samsung Galaxy S27 Ultra. Jeden fotoaparát z něj zřejmě zmizí bez náhrady