VPN ve Windows 11 stále nefunguje a Microsoft to přiznal. Opravu, kterou slíbil v říjnu, vlastně nikdy nevydal
Firemní funkce Always On VPN ve Windows 11 zůstává po zářijové aktualizaci rozbitá. Microsoft 13. října tvrdil, že ji opravil, o týden později to stáhl.
Obsah článku
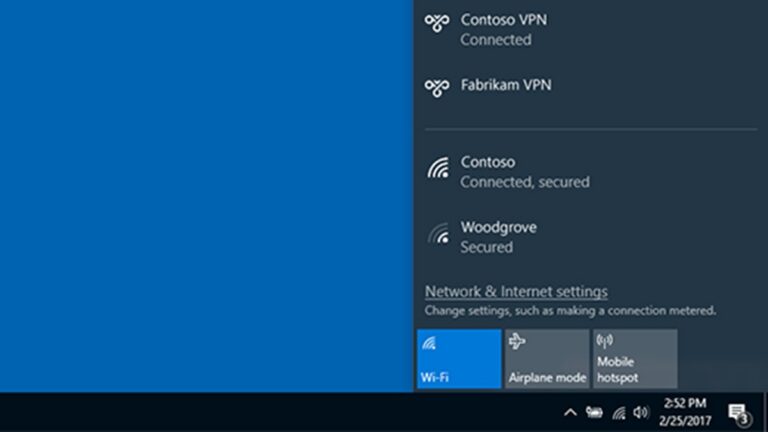
Příběh začal 9. září 2026. Po instalaci bezpečnostní aktualizace KB5124008 začali administrátoři po celém světě dostávat hlášení od zaměstnanců, kterým přestala správně fungovat firemní VPN. Připojení se zaseklo ve stavu „Connecting“ nebo skončilo chybou „The specified port is already in use“.
Problém se netýká všech VPN klientů ve Windows 11. Postižena je konkrétně vestavěná firemní funkce Always On VPN, kterou organizace nasazují prostřednictvím Intune, zásad skupiny nebo jiných nástrojů pro správu zařízení. Chyba se projevuje při automatickém výběru protokolu, kdy se systém pokouší připojit pomocí IKEv2 nebo SSTP. Pokud první pokus selže, další připojení se nemusí podařit. Pro firmy závislé na vzdáleném přístupu to může znamenat, že zaměstnanci ztratí spojení s interní sítí.
Microsoft 13. října v rámci říjnového Patch Tuesday oznámil, že aktualizace KB5127648 tento problém řeší. Jenže 20. října zmínku o opravě z poznámek k vydání odstranil a prostřednictvím servisního upozornění pro IT administrátory přiznal, že označení problému jako vyřešeného bylo chybné. Skutečná oprava má teprve přijít.
Měsíc čekání a falešná naděje v říjnovém Patch Tuesday
Celý incident má tři fáze, které se v zahraničních zprávách často směšují. Je proto důležité je rozlišit.
První fáze začala zářijovou bezpečnostní aktualizací KB5124008 pro Windows 11 24H2, 25H2 a 26H2. Aktualizace narušila fungování některých konfigurací Always On VPN, zejména těch, které využívají automatický výběr protokolu nebo přechod mezi IKEv2 a SSTP. Na komunitním fóru Microsoft Q&A se během několika hodin objevila řada hlášení od administrátorů, kteří popisovali podobné příznaky: připojení se zasekne, systém hlásí obsazený port a opakovaný pokus nepomůže.
Microsoft problém potvrdil, ale v září opravu nevydal. Ani mimořádná aktualizace ze 14. září, která řešila jiné problémy se službami RDS a Hyper-V, nápravu pro Always On VPN neobsahovala.
Druhá fáze přišla 13. října. V den říjnového Patch Tuesday Microsoft ve Windows Message Center i v poznámkách k vydání aktualizace KB5127648 uvedl, že aktualizace řeší problémy s Always On VPN, které vznikly po instalaci KB5124008. Stejná informace se objevila také v poznámkách k vydání aktualizace KB5127646 pro Windows 11 26H1. Administrátoři tak měli důvod předpokládat, že je problém vyřešen. Někteří začali aktualizaci nasazovat do produkčního prostředí.
Třetí fáze následovala o týden později. Dne 20. října Microsoft z obou dokumentů odstranil zmínku o opravě Always On VPN a doplnil stručnou poznámku, že informace o nápravě byla stažena a objeví se až u některé z budoucích aktualizací.
Co přesně Microsoft přiznal, a co ne
Klíčové informace přineslo až servisní upozornění určené IT administrátorům, na které upozornil server BleepingComputer. Microsoft v něm přiznal, že problém byl omylem označen jako „Resolved“, tedy vyřešený, a jeho stav následně změnil zpět na „Mitigated“, což znamená, že jsou k dispozici pouze opatření zmírňující jeho dopady. Finální opravu slíbil „v příštích týdnech“, aniž by uvedl konkrétní datum nebo číslo aktualizace.
Microsoft veřejně nevysvětlil jednu podstatnou věc: proč se informace o opravě vůbec dostala do poznámek k vydání, pokud příslušná náprava nebyla v aktualizačním balíčku obsažena. Šlo o chybu v dokumentaci, nebo o předčasné oznámení opravy, která nakonec neprošla testováním? Veřejně dostupné informace na tyto otázky neodpovídají. Potvrzené je pouze to, že slíbená oprava v říjnové aktualizaci chyběla.
Pro firmy může být tato komunikační chyba větším problémem než samotná technická závada. Administrátor, který si 13. října přečetl poznámky k vydání, měl oprávněný důvod očekávat, že aktualizace problémy s Always On VPN odstraní. O týden později se ukázalo, že toto očekávání bylo předčasné.
Koho se to týká a co dělat teď
Always On VPN není běžná aplikace, kterou si uživatel stáhne z obchodu. Jde o vestavěnou technologii Windows určenou pro firemní vzdálený přístup. Organizace ji nasazují na spravovaná zařízení například prostřednictvím Intune nebo zásad skupiny.
Typický scénář vypadá jednoduše: zaměstnanec otevře notebook doma nebo v kavárně a systém se automaticky připojí k firemní síti, aniž by musel cokoli ručně nastavovat. Microsoft tuto technologii prezentuje jako modernější alternativu ke staršímu řešení DirectAccess. Podporuje různé způsoby ověřování a umožňuje vzdálené připojení například prostřednictvím protokolu IKEv2.
Problém se tedy netýká běžných uživatelů, kteří používají komerční VPN služby, jako jsou NordVPN nebo Proton VPN. Zasahuje především firmy a další organizace, včetně těch českých, které nasazují Always On VPN pro vzdálený přístup zaměstnanců.
Microsoft jako oficiální způsob zmírnění problému doporučuje změnit konfiguraci profilu Always On VPN tak, aby používal pouze jeden protokol: buď SSTP, nebo IKEv2. Konkrétní volba závisí na konfiguraci daného prostředí a měla by vycházet z možností firemní infrastruktury.
V diskusích na Microsoft Q&A se objevil také neoficiální postup, který spočívá ve změně hodnoty VPNStrategy v souboru rasphone.pbk na 5 nebo 6. Jde však o postup sdílený uživateli v komunitních diskusích, nikoli o oficiálně zdokumentované řešení Microsoftu. Administrátoři by jej proto měli nejprve důkladně ověřit a otestovat v konkrétním prostředí.
Širší kontext: září a říjen plné regresí
Problémy s Always On VPN nejsou jedinými potížemi, které zářijové a říjnové aktualizace Windows 11 přinesly. Ve stejném období Microsoft řešil také:
- ztrátu důvěryhodného vztahu u zařízení připojených k doméně,
- nestabilitu služeb Remote Desktop Services,
- chyby sdílení Plan9 v Hyper-V,
- problémy s funkcí Historie souborů (File History),
- potíže se zařízeními využívajícími USB Audio Class 1.0,
- černou obrazovku a pády Průzkumníka souborů v prostředích AVD a FSLogix,
- říjnovou chybu RDP s kódem 0xC000000D, která postihovala uživatele bez administrátorských oprávnění.
Pro domácí uživatele je důležitá ještě jedna informace: podpora edic Windows 11 24H2 Home a Pro skončila 13. října 2026. Říjnový Patch Tuesday tak pro tyto edice představoval poslední pravidelnou bezpečnostní aktualizaci. Edice Enterprise a Education zůstávají podporované do října 2027. Právě ve firemním prostředí, kde se tyto edice často používají, přitom může mít problém s Always On VPN největší dopad.
Kdy čekat skutečnou opravu
Microsoft zatím konkrétní termín nezveřejnil. Formulace „v příštích týdnech“ z říjnového servisního upozornění naznačuje, že by oprava mohla dorazit v listopadové kumulativní aktualizaci, nikoli v mimořádné záplatě vydané během několika dnů. Reálně lze uvažovat o listopadovém Patch Tuesday, který připadá na 10. listopadu 2026. Jde však pouze o redakční odhad, nikoli o potvrzený termín Microsoftu.
Jisté je zatím jen to, že administrátoři by neměli předpokládat, že říjnová aktualizace problém vyřešila. Kdo ji nasadil na základě původních poznámek k vydání z 13. října, mohl oprávněně očekávat funkční nápravu, ale Microsoft toto oznámení později stáhl. Před dalším nasazením proto dává smysl ověřit aktuální stav problému přímo v dokumentaci Microsoftu a případnou opravu nejprve otestovat v omezeném prostředí.
I notebook s 8 GB RAM by měl být ještě použitelný. Windows 11 po aktualizaci 26H2 sežere o 1,7 GB méně paměti
Muž v Japonsku našel na bazaru luxus z roku 1997 za pouhých 600 Kč. Toshiba Libretto 50 s Windows 95 stále funguje
Bluetooth ve Windows 11 je konečně rychlé. Říjnová aktualizace zkrátila párování AirPods o 15 sekund a opravila řadu chyb
Konec otravného restartování prohlížeče. Microsoft Edge se bude aktualizovat na pozadí a vy si toho ani nevšimnete
Xbox dostane kapesní ovladač, váží jen 100 gramů a vejde se do kapsy. Cílí na děti a hráče na cestách, cena překvapí