Hacker dostal od Sony milion korun za chybu v PlayStationu. Co přesně našel, firma odmítá prozradit dodnes
Výzkumník s přezdívkou Jordy inkasoval od Sony přes milion korun za kritickou zranitelnost v ekosystému PS. Detaily chyby zůstávají neveřejné.
Obsah článku
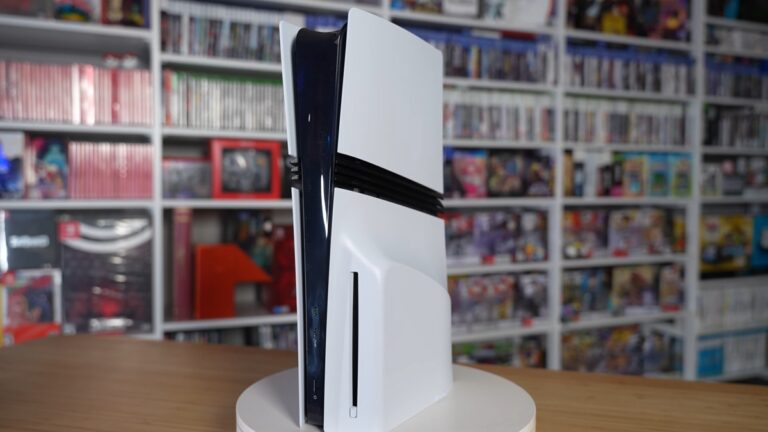
Na platformě HackerOne, kde Sony provozuje svůj oficiální program odměn za nalezené bezpečnostní chyby, se v říjnu 2026 u profilu uživatele 2tonejordy objevil vyřešený report s odměnou 50 000 dolarů. Jde o jednu z nejvyšších veřejně doložených odměn, které Sony v rámci programu PlayStation Bug Bounty vyplatila. Co přesně Jordy objevil, však vědí pouze on a Sony. Report je označen jako „resolved“ a jeho závažnost jako „critical“. Tím veřejně dostupné informace končí. Jordy v září na síti X uvedl, že bez souhlasu HackerOne nemůže podrobnosti oficiálně zveřejnit. Sony se k případu veřejně nevyjádřila. K 21. říjnu 2026 zůstávají technické detaily zranitelnosti utajené a není jisté, zda se někdy dostanou na veřejnost.
Padesát tisíc dolarů a žádný popis
Odměna 50 000 dolarů není v herním průmyslu běžná. Microsoft ve svém programu odměn za bezpečnostní chyby pro Xbox nabízí odměny až do výše 20 000 dolarů. Google v některých svých programech pro odhalování zranitelností mobilních zařízení rovněž nabízí odměny v řádu desítek tisíc dolarů, přičemž ve specifických případech může částka v rámci Mobile VRP dosáhnout až 75 000 dolarů. Odměna od Sony se tak řadí mezi vysoké částky vyplácené za odhalení závažných bezpečnostních chyb. Přesto veřejnost nezná téměř žádné podrobnosti o tom, za co přesně byla vyplacena.
Jediné vodítko poskytl sám Jordy, který v září 2026 uvedl, že se zranitelnost týká výhradně PS5. Z dostupných informací nelze potvrdit, zda šlo o chybu v jádře operačního systému, hypervisoru, síťových službách, nebo o kombinaci několika zranitelností. Pravidla HackerOne obecně umožňují ponechat report neveřejný, dokud výrobce problém nevyřeší. Ani po uzavření případu však zveřejnění nenásleduje automaticky. Záleží na pravidlech konkrétního programu a podmínkách zveřejnění.
Není to poprvé
Jordy není jediným výzkumníkem, který od Sony získal odměnu 50 000 dolarů. Už v lednu 2024 finský bezpečnostní výzkumník Aapo Oksman na LinkedInu uvedl, že za svůj report týkající se konzolí PS5 a PS4 obdržel stejnou částku. Podle Oksmana jsou takto vysoké odměny vyhrazeny nejzávažnějším zranitelnostem konzolí. Ani v jeho případě však nejsou technické podrobnosti veřejně známé. U dvou mimořádně dobře ohodnocených bezpečnostních chyb v ekosystému PlayStationu tak stále nevíme, co přesně bylo jejich příčinou.
Sony svůj veřejný program PlayStation Bug Bounty spustila 24. června 2020. Do té doby spolupracovala pouze s vybranými bezpečnostními výzkumníky. V oficiálním oznámení na PlayStation Blogu firma uvedla, že chce díky spolupráci s bezpečnostními výzkumníky vytvořit bezpečnější prostředí pro hraní. Server SecurityWeek tehdy upozornil také na to, že Sony nehodlá právně postihovat výzkumníky, kteří jednají v dobré víře a při testování neúmyslně poruší pravidla programu.
Spor, který přelil pohár
Jordyho jméno se však skloňuje nejen v souvislosti s vysokou odměnou. Ještě před jejím vyplacením se dostal do veřejného konfliktu s Andym Nguyenem, známým pod přezdívkou TheFlow, který patří k nejvýraznějším postavám projektu umožňujícího provozovat Linux na PS5.
Nguyen v září 2026 na síti X napsal, že se s Jordym dohodli na odložení zveřejnění exploitu hypervisoru PS5 až do vydání GTA 6. Jordy však mezitím uvedl, že stejnou chybu objevili i další lidé. Zřejmě se proto obával, že by mohl přijít o prvenství, a tím i o nárok na odměnu.
Nguyen to vnímal jako porušení jejich dohody. Veřejně oznámil, že končí s veškerou prací na projektu Linuxu pro PS5, včetně plánované podpory PS5 Pro, kterou chtěl vydat v roce 2027. V ostrém vyjádření označil část komunity za „slop kiddies“, tedy lidi, kteří podle něj využívají jazykové modely k vytváření hacků, jimž sami nerozumějí.
Linux na PS5 ale neumřel
Nguyenův odchod představoval pro projekt citelnou ztrátu, nikoli však nutně jeho konec. Repozitáře organizace ps5-linux na GitHubu zůstaly veřejně dostupné a zaznamenávaly aktivitu i v říjnu 2026. Původní verze loaderu dosáhla verze 2.5 ještě před Nguyenovým odchodem. Komunitní fork uživatele soniciso1 navíc během několika říjnových dní přidal podporu firmwarů řady 11.xx a 13.xx i konzole PS5 Pro.
Projekt tak přišel o jednu ze svých nejvýraznějších osobností, ale další vývoj může pokračovat díky ostatním členům komunity. Samotná aktivita v repozitářích ovšem ještě nezaručuje, že se podaří uskutečnit všechny plánované funkce a vydání.
Co z toho plyne pro běžného hráče
Pro majitele PS5 v Česku i jinde platí především to, že report Jordyho je označen jako vyřešený. To však samo o sobě neprozrazuje, kdy a jak byla oprava nasazena ani zda se týká všech verzí systémového softwaru. Veřejně dostupné informace rovněž nedokládají, že by někdo zranitelnost před opravou skutečně zneužil. Nejrozumnějším preventivním krokem proto zůstává instalace nejnovější dostupné aktualizace systému.
Pokud chce někdo bezpečnostní chyby do programu Sony hlásit sám, může začít na stránce Secure@Sony, která odkazuje také na program PlayStation Bug Bounty na HackerOne. Výzkumník potřebuje účet, musí splnit požadavky programu a předložit reprodukovatelný důkaz nalezené zranitelnosti. Sony uvádí, že na hlášení reaguje poprvé do pěti pracovních dnů. Vysoké odměny jsou však vyhrazeny jen za nejzávažnější chyby, které splní podmínky programu. A u podobných případů může hrát roli také to, kdo zranitelnost nahlásí jako první.
Hacker ukradl daňovým poplatníkům přes 80 milionů korun. Dopadli ho ve Francii, teď dostal 8 let vězení
Nokia a BlackBerry už dávno nevyrábí mobily, jak je známe. Jeden ale vydělává miliardy na něčem, co byste nečekali
Sony ukázalo nový Walkman pokrytý zlatem. Stojí několik měsíčních výplat, a přesto se po něm zaprášilo
Zamilovaný muž prodal majetek a ujel 2 000 km za ženou z TikToku. Na místě zjistil, že nikdy neexistovala, vytvořila ji AI
Bluetooth ve Windows 11 je konečně rychlé. Říjnová aktualizace zkrátila párování AirPods o 15 sekund a opravila řadu chyb