„Androiďáci“, pozor: V Google Play se skrývají falešné aplikace. Vypadají jako originál, ale kradou hesla k bankám
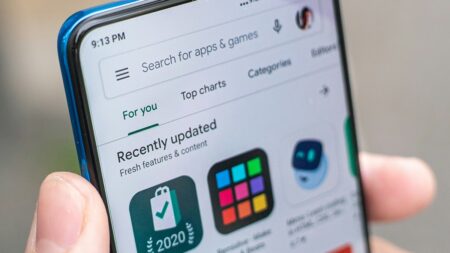
Analytici v posledních měsících nahlásili desítky škodlivých aplikací přímo v oficiálním obchodě Google Play. Některé měly dohromady přes 19 milionů stažení.
Obsah článku
Varování se týká uživatelů Androidu z jednoho prostého důvodu: právě do obchodu Google Play se opakovaně daří pronikat aplikacím, které na první pohled vypadají jako běžné nástroje, například čtečky PDF, správci souborů nebo QR skenery. Po instalaci však stáhnou další, škodlivou část kódu a začnou krást přihlašovací údaje k bankovním účtům.
Nejde přitom o amatérské pokusy. Bezpečnostní firma Zscaler zveřejnila v srpnu 2025 zprávu, ve které popsala 77 takových aplikací nahlášených Googlu. Dohromady měly přes 19 milionů instalací a cílily na 831 finančních institucí po celém světě. Další případy se objevily v lednu a dubnu 2026. Šlo o falešné čtečky dokumentů, které zaznamenaly desítky tisíc stažení. Podobný scénář zná i Česko: už v roce 2018 NÚKIB varoval před aplikací QRecorder, která byla dostupná přímo v Google Play a po aktualizaci začala fungovat jako bankovní trojan.
Jak se neškodná aplikace promění v bankovního trojana
Celý trik spočívá v principu takzvaného dropperu. Útočníci nahrají do Google Play aplikaci, která zpočátku skutečně dělá to, co slibuje: otevírá soubory PDF, skenuje QR kódy nebo spravuje dokumenty. Automatické kontroly Googlu ji mohou schválit, protože v ní zatím žádný škodlivý kód není. Teprve po instalaci do telefonu oběti se aplikace spojí s řídicím serverem a stáhne druhou fázi útoku, tedy samotný malware.
Podle analýzy společnosti ThreatFabric útočníci navíc dokážou aktivovat škodlivé funkce pouze v určitých zemích nebo na vybraných typech zařízení. Bezpečnostní sandbox Googlu tak může aplikaci testovat například na emulátoru v USA, aniž by odhalil problém. Na skutečném telefonu v Evropě se však malware spustí naplno. Tato selektivní aktivace je jedním z důvodů, proč ani rozsáhlé bezpečnostní kontroly Googlu nedokážou podobným průnikům zcela zabránit.
Co přesně malware v telefonu dělá
Jedním z nejznámějších bankovních trojanů šířených tímto způsobem je Anatsa. Po instalaci se snaží získat důležitá oprávnění, například přístup ke službám usnadnění přístupu (Accessibility), ke čtení SMS zpráv nebo k zobrazování překryvných oken nad ostatními aplikacemi. Poté čeká na vhodnou chvíli. Když oběť otevře bankovní aplikaci, Anatsa přes její rozhraní zobrazí falešnou přihlašovací obrazovku, která může být od originálu prakticky k nerozeznání. Uživatel zadá své přihlašovací údaje a malware je odešle útočníkům.
Tím ale možnosti malwaru nekončí. Anatsa může také:
- Keylogging, tedy zaznamenávání stisků kláves, díky kterému může zachytit citlivé údaje zadávané uživatelem.
- Čtení SMS a oznámení, které útočníkům umožňuje zachytit jednorázové ověřovací kódy zasílané bankou.
- Převzetí kontroly nad zařízením, díky němuž může malware provádět transakce přímo v telefonu oběti.
V Česku popsal ESET v roce 2024 kampaně zaměřené na klienty tuzemských bank, které využívaly také falešné instalační stránky napodobující Google Play. Na snímcích obrazovky byly zachyceny napodobeniny aplikací ČSOB Smart a George Česko. Ještě dál zašel malware NGate, který rovněž analyzoval ESET. Pomocí přenosu NFC komunikace mezi zařízeními (NFC relay) umožňoval útočníkům provádět neoprávněné výběry z bankomatů. NGate se sice nešířil prostřednictvím Google Play, ukazuje však, jak daleko mohou finanční podvody na Androidu zajít.
Proč jsou nejnebezpečnější právě ty „nudné“ aplikace
Paradoxně nejzrádnější nejsou aplikace, které se přímo vydávají za bankovní. Většina lidí si bankovní aplikaci stáhne prostřednictvím odkazu na oficiálních stránkách své banky nebo ji vyhledá v oficiálním obchodě. Skutečné nebezpečí představují nenápadné nástroje, které v Google Play působí naprosto běžně: čtečky PDF, správci souborů nebo aplikace na čištění telefonu. Právě tento typ aplikací se v bezpečnostních zprávách objevuje opakovaně.
Zscaler v květnu 2024 popsal dvojici falešných čteček PDF a QR kódů, které dohromady zaznamenaly více než 70 tisíc instalací. V lednu 2026 identifikoval aplikaci vydávanou za „document reader and file manager“, která měla 50 tisíc stažení. V dubnu 2026 pak odhalil další falešnou čtečku dokumentů s 10 tisíci staženími. Všechny tyto aplikace prošly kontrolami Google Play, měly pozitivní recenze a sloužily jako prostředek k šíření malwaru Anatsa.
Google po nahlášení škodlivé aplikace odstraňuje, ale ThreatFabric upozorňuje, že další podobné aplikace se mohou objevit už během několika dnů či týdnů. Útočníci je vydávají v novém balení, pod jiným názvem a prostřednictvím jiného vývojářského účtu. Zásadní je také to, že odstranění aplikace z obchodu neznamená její automatické smazání z telefonu. Pokud ji už máte nainstalovanou, může v zařízení zůstat i poté, co z Google Play zmizí.
Jak se chránit: konkrétní varovné signály
Google uvádí, že služba Play Protect provádí více než 350 miliard kontrol denně a v roce 2025 zablokovala 1,75 milionu problematických aplikací a 160 milionů falešných recenzí. Jde o působivá čísla, nezaručují však stoprocentní ochranu. Vyplatí se proto dodržovat několik základních pravidel:
- Podezřelá oprávnění: Pokud čtečka PDF požaduje přístup ke zprávám SMS, službám usnadnění přístupu nebo možnost překrývat obrazovku jiných aplikací, zbystřete. Pro běžnou čtečku jde o neobvyklé požadavky.
- Výzva k „aktualizaci“ přímo v aplikaci: Legitimní aplikace se obvykle aktualizují prostřednictvím Google Play. Pokud vás aplikace nutí stahovat aktualizaci z neznámého zdroje, může jít o pokus o instalaci malwaru.
- Obecný název a neznámý vývojář: Aplikace s názvem typu „PDF AI: Add-On“, kterou vydal vývojář bez dohledatelné historie, by měla vzbudit podezření.
- Podezřele pozitivní recenze bez konkrétních podrobností: Útočníci mohou manipulovat hodnocením pomocí falešných účtů. Samotné vysoké hodnocení proto není zárukou bezpečnosti.
- Neobvyklé chování telefonu: Zpozorněte, pokud se zařízení náhle zpomalí, začnou se samovolně zobrazovat reklamy nebo se objeví nevysvětlitelné změny v přihlášení k účtu Google.
Komerční banka na svých stránkách připomíná zásadu, kterou zdůrazňují i další české banky: banka po telefonu nikdy nepožaduje, abyste si pod časovým tlakem instalovali aplikaci, sdělovali PIN nebo předávali přihlašovací údaje.
Pokud v telefonu objevíte podezřelou aplikaci, která mezitím zmizela z Google Play, odinstalujte ji. Z jiného, důvěryhodného zařízení změňte hesla k důležitým účtům a kontaktujte svou banku, zejména pokud jste do aplikace zadali přihlašovací údaje nebo jí udělili rozsáhlá oprávnění. Podobný postup doporučoval NÚKIB i v souvislosti s případem QRecorder.
Oficiální obchod s aplikacemi je bezpečnější než stahování programů z neznámých zdrojů. „Bezpečnější“ ale neznamená „zcela bezpečný“. I zdánlivě obyčejná aplikace, kterou jste si nainstalovali před týdnem a od té doby ji nepoužili, se může stát nenápadným prostředkem k šíření malwaru. Proto se vyplatí pravidelně kontrolovat nainstalované aplikace, jejich oprávnění a také to, zda je skutečně potřebujete.
Používáte čtečku PDF nebo čistič telefonu? Právě v nich se schovává malware, který cílí na české banky
Uvolněte místo v telefonu bez mazání fotek a aplikací. Zbytečně zabírají i několik gigabajtů
„Syn“ napsal rodičům, že si rozbil mobil a potřebuje peníze. Ve třech platbách mu poslali skoro 200 tisíc korun
I když přijmete hovor z čísla své banky, můžete přijít o peníze. Unikátní nahrávka odhaluje, jak podvodníci manipulují
Český vývojář odhalil síť 280 klonů v Google Play s 2,2 miliardy stažení. Všechny patří jednomu dodavateli a mají skvělé hodnocení